Microsoft continue de faire évoluer Intune à un rythme soutenu. Au-delà des nouvelles options qui apparaissent régulièrement dans les catalogues de paramètres, plusieurs fonctionnalités actuellement annoncées comme “In development” pourraient modifier assez sensiblement la manière dont les administrateurs déploient, sécurisent et supervisent les appareils.
Parmi elles, une évolution attire particulièrement l’attention : l’arrivée de véritables anneaux de déploiement directement dans Intune. Mais ce n’est pas la seule !
Voici quelques nouveautés particulièrement intéressantes à surveiller :
Deployment Plans : enfin de vrais anneaux de déploiement dans Intune
C’est probablement l’une des évolutions les plus intéressantes annoncées actuellement : Aujourd’hui, lorsqu’on souhaite déployer progressivement une application ou une nouvelle configuration, on construit généralement soi-même ses différents groupes :
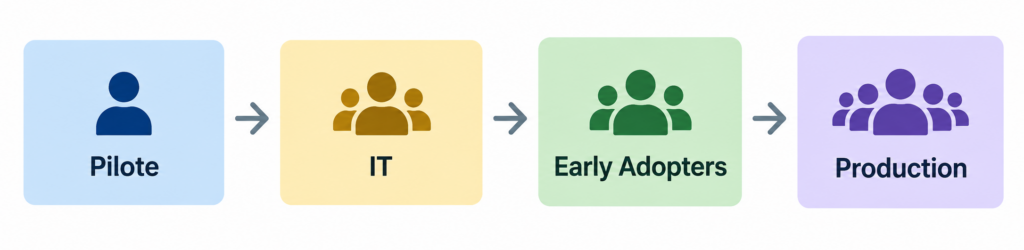
Chaque groupe possède ensuite ses propres affectations et éventuellement son propre calendrier.
Cela fonctionne très bien, mais demande une certaine organisation et peut rapidement multiplier les groupes Entra uniquement pour gérer la logique de déploiement. Microsoft prépare désormais une nouvelle expérience appelée Deployments, accompagnée de Deployment Plans.
L’objectif : intégrer directement cette logique dans Intune. Un Deployment Plan permettra de répartir un déploiement sur plusieurs anneaux et de contrôler le moment où chaque étape démarre. On pourrait ainsi avoir quelque chose comme :
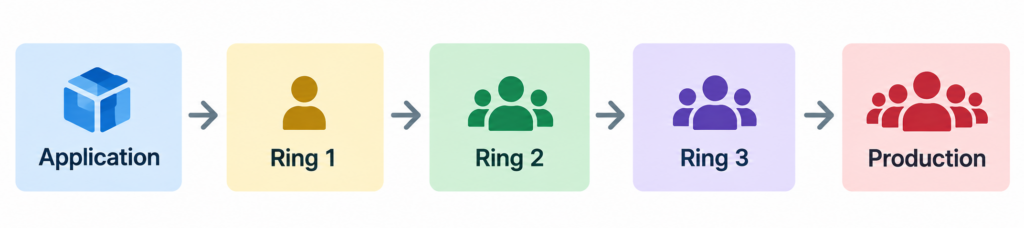
Les administrateurs pourront également suivre la progression depuis une vue dédiée dans l’Intune Admin Center et créer des modèles réutilisables afin de standardiser leurs scénarios de déploiement.
Microsoft prévoit dans un premier temps cette fonctionnalité pour Windows, avec les applications Win32, les applications du catalogue d’applications, les stratégies du « Catalogue de Paramètres » et les stratégies « Sécurité du Point de Terminaison ».
Une nouvelle page appareil devient l’expérience par défaut
Autre changement visible : Microsoft poursuit la refonte de l’expérience d’administration des appareils.
Dans la future itération d’Intune, une nouvelle page dédiée aux appareils doit devenir l’expérience par défaut dans l’Intune Admin Center.
Lorsqu’un administrateur ouvrira un appareil depuis Appareils > Tous les appareils, il retrouvera dans une vue consolidée :
- Les informations sur l’appareil
- Ses propriétés
- Son activité
- Les différents rapports
- Les outils de diagnostic
- Les actions disponibles.
Microsoft cherche surtout à homogénéiser l’expérience entre les différentes plateformes. Les actions seront regroupées par fonction et seules celles réellement compatibles avec l’appareil et les permissions de l’administrateur seront proposées.
Apple : Intune poursuit son adoption du Declarative Device Management
Côté Apple, Microsoft continue progressivement de faire évoluer Intune vers le modèle Declarative Device Management (DDM) introduit par Apple. Microsoft prépare notamment la prise en charge des téléchargements d’applications VPP déclaratives depuis Company Portal sur iPhone et iPad.
Selon Microsoft, ce mode doit permettre notamment de réduire la latence d’installation, d’obtenir un état d’installation plus dynamique et de permettre les mises à jour automatiques des applications pendant la nuit.
Cette évolution s’inscrit dans une tendance désormais très claire : sur les plateformes Apple, une part croissante du management va progressivement migrer du modèle MDM traditionnel vers le modèle déclaratif d’Apple.
Intune avait d’ailleurs déjà introduit en 2026 la prise en charge du Declarative Device Management pour certaines applications Line-of-Business (LoB) obligatoires sur iOS et iPadOS.
Pour les administrateurs Apple, DDM va donc devenir un sujet de plus en plus difficile à ignorer.
De nouveaux contrôles réseau pour macOS, iOS et iPadOS
Plusieurs nouveautés concernent également les configurations réseau Apple.
Intune doit notamment prendre en charge la fonctionnalité Enforce Routes d’Apple dans les profils VPN iOS, iPadOS et macOS. L’objectif est d’empêcher certains flux réseau de contourner accidentellement ou volontairement le tunnel VPN. Intune déterminera la configuration correspondante à partir des options Include all networks et Exclude local networks.
Autre changement intéressant sur macOS : les administrateurs pourront désactiver la randomisation des adresses MAC pour les réseaux Wi-Fi gérés.
Néanmoins, cette fonctionnalité reste évidemment bénéfique pour la confidentialité sur les réseaux publics. Dans les réseaux d’entreprise, elle peut cependant poser problème lorsque certaines infrastructures reposent encore sur une adresse MAC stable, notamment certains mécanismes de Network Access Control.
Cette option permettra donc de réconcilier plus facilement les comportements de confidentialité de macOS avec certaines contraintes réseau d’entreprise.
Des requêtes KQL sur l’inventaire applicatif de plusieurs appareilsMicrosoft travaille également à enrichir les capacités d’analyse d’Intune.
Advanced Analytics doit permettre d’effectuer des requêtes sur l’inventaire applicatif de plusieurs appareils Windows en utilisant Kusto Query Language (KQL).
L’idée est particulièrement intéressante : Au lieu d’interroger les appareils individuellement, les administrateurs pourront analyser l’ensemble du parc afin de rechercher par exemple :
- Une application précise
- Une version vulnérable
- Un logiciel obsolète
- Un logiciel indésirable
- Certaines informations utiles au suivi des licences.
Cette évolution pourrait transformer progressivement Intune en un outil beaucoup plus efficace pour l’analyse du parc et certaines opérations de conformité logicielle.
Une conformité Windows plus réactive
Aujourd’hui, un changement sur un poste Windows n’est pas nécessairement visible immédiatement dans son état de conformité.
Intune repose notamment sur les cycles de communication des appareils avec le service.
Microsoft prépare une évolution appelée client-driven compliance evaluation.
Le principe est intéressant : le poste pourra détecter localement certains changements importants et demander lui-même une nouvelle évaluation de sa conformité. Cela pourrait être particulièrement utile lorsqu’un appareil vient d’être corrigé et doit retrouver rapidement son accès aux ressources d’entreprise.
Microsoft annonce dans un premier temps cette fonctionnalité en Preview pour Windows.
Intune pourra détecter certains agents IA interdits
Voilà probablement l’une des nouveautés les plus révélatrices des préoccupations actuelles des entreprises.
Microsoft prévoit de permettre aux administrateurs de définir une liste d’agents IA locaux interdits dans les stratégies de conformité Windows : Si l’un de ces agents est détecté, l’appareil pourra être automatiquement déclaré non conforme.
Conditional Access pourra alors appliquer les règles correspondantes et une fois l’agent supprimé, l’appareil pourra retrouver un état conforme.
Derrière cette fonctionnalité se dessine un nouveau sujet pour les équipes Endpoint et sécurité : la gouvernance des agents IA exécutés directement sur les postes de travail.
Après la gestion des applications, des scripts ou des extensions navigateur, les agents IA pourraient donc devenir une nouvelle catégorie d’éléments à inventorier et contrôler sur les endpoints.
Pour conclure
Prises individuellement, certaines de ces nouveautés peuvent sembler relativement modestes, mais leur combinaison montre une évolution intéressante du produit.
Intune ne se contente plus simplement de déployer une application, appliquer une configuration et vérifier la conformité, Microsoft ajoute progressivement des mécanismes d’orchestration.
Les Deployment Plans sont probablement la meilleure illustration de cette transformation. Ils pourraient réduire une partie de la logique que les équipes Endpoint construisent aujourd’hui elles-mêmes autour d’Intune avec des groupes, des scripts, des procédures et des conventions de nommage.
Il reste évidemment à voir comment toutes ces fonctionnalités seront implémentées dans leur version finale, mais certaines méritent clairement d’être surveillées, et personnellement, je vais garder un œil particulièrement attentif sur les Deployment Plans.
Sources
Learn Microsoft In development for Intune